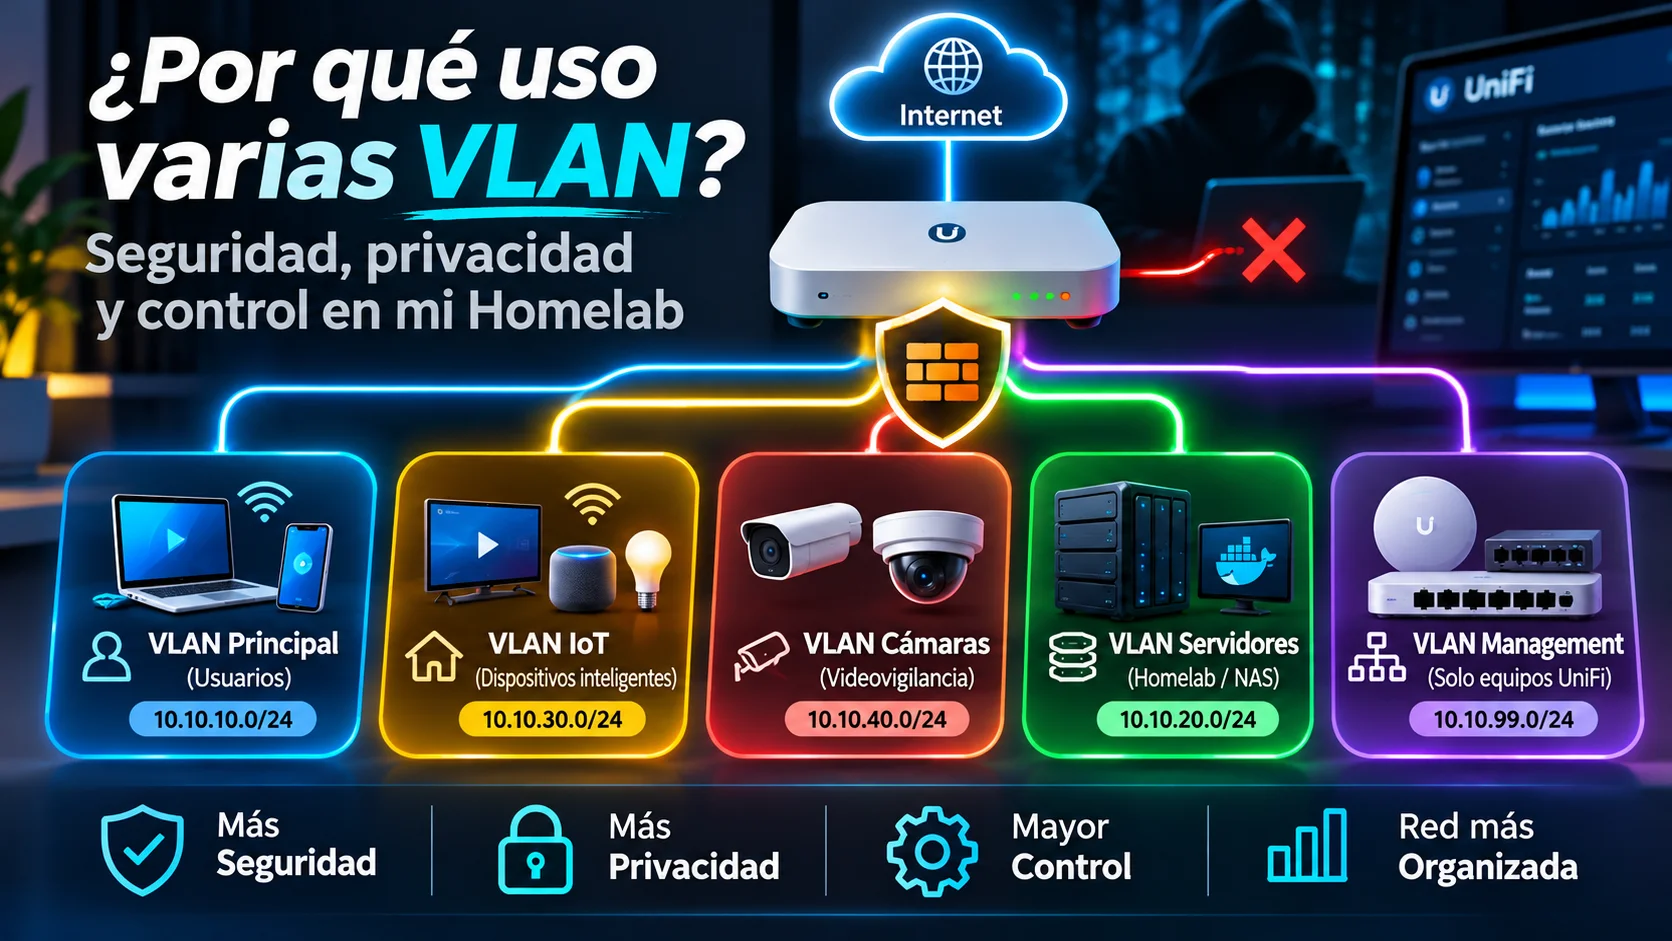
¿Por qué uso varias VLAN en mi red? Seguridad, privacidad y control en mi Homelab
¿Dejarías que una bombilla inteligente de $10 tuviera acceso a tu NAS, tus computadoras y la administración de tu router? Yo tampoco.
Cuando comenzamos a montar una red doméstica, conectamos todo al mismo router: computadoras, teléfonos, televisores, cámaras y dispositivos inteligentes. Funciona, pero no todos esos equipos deberían tener el mismo nivel de confianza ni poder comunicarse libremente.
En mi Homelab utilizo varias VLAN (Virtual Local Area Networks) para separar los dispositivos según su función y nivel de confianza. Y hay algo especialmente importante: mi VLAN Management está reservada exclusivamente para la infraestructura de red UniFi.
1. ¿Qué es una VLAN?
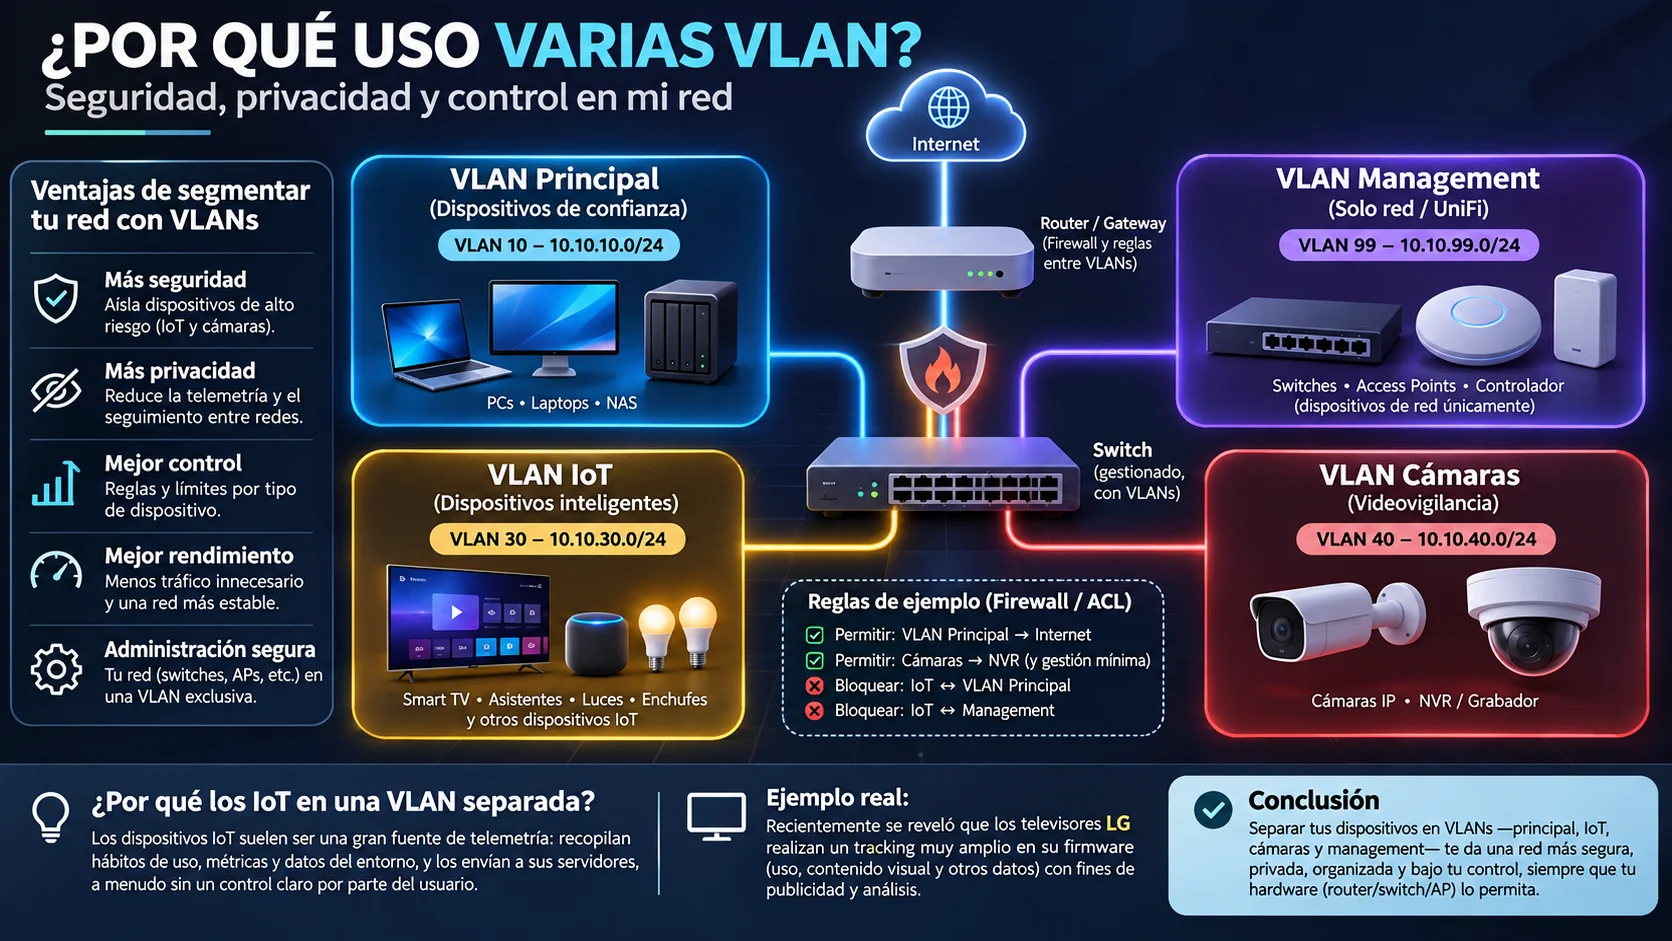
Una VLAN permite dividir una infraestructura física en varias redes lógicas. Imagina una casa con habitaciones separadas: están en el mismo edificio, pero tienen puertas diferentes. Con VLAN, los equipos pueden compartir switches, cables y access points sin estar necesariamente en la misma red lógica.
| VLAN | Subred de ejemplo | Dispositivos |
|---|---|---|
| 10 - Principal | 10.10.10.0/24 | Computadoras, laptops y teléfonos |
| 20 - Servidores | 10.10.20.0/24 | Proxmox, NAS y Docker |
| 30 - IoT | 10.10.30.0/24 | Smart TVs, asistentes y enchufes |
| 40 - Cámaras | 10.10.40.0/24 | Cámaras IP |
| 50 - Invitados | 10.10.50.0/24 | Visitantes |
| 99 - Management | 10.10.99.0/24 | Gateway, switches y APs UniFi |
Las subredes son ficticias y se muestran solamente como ejemplo.
Una VLAN no es, por sí sola, un firewall. Si el router permite tráfico libre entre VLAN, los dispositivos pueden seguir comunicándose. La protección efectiva requiere políticas de firewall o ACL.
2. ¿Por qué separo los dispositivos IoT?
Televisores, bombillas, enchufes, asistentes de voz y aspiradoras conectadas utilizan firmware de fabricantes diversos, pueden tener períodos limitados de actualizaciones y no siempre ofrecen transparencia sobre los datos que recopilan.
¿Por qué debería una Smart TV tener acceso directo a mi servidor Proxmox o mi computadora de trabajo? Normalmente, no lo necesita.
En una VLAN IoT puedo permitir las funciones necesarias sin otorgar acceso indiscriminado al resto de la red. Un televisor puede conectarse a sus servicios de streaming; una bombilla puede comunicarse con Home Assistant a través de reglas específicas; y un enchufe inteligente no necesita iniciar conexiones hacia el NAS.
Esto reduce las posibilidades de movimiento lateral si un dispositivo se compromete. No elimina todos los riesgos, pero limita el alcance de algunos incidentes.
3. Smart TVs, LG y la privacidad
La controversia de septiembre de 2026 sobre capacidades de descubrimiento y recopilación de datos en televisores LG ilustra por qué conviene analizar qué información pueden observar nuestros dispositivos inteligentes. Se discutieron funciones de descubrimiento de equipos de la red local, redes Wi-Fi cercanas y reconocimiento de contenido. LG explicó que algunas de estas funciones permiten conectividad legítima, que ciertas opciones dependen del consentimiento y negó que sus televisores graben y transmitan continuamente conversaciones ambientales.
Es importante distinguir entre capacidades técnicas, comportamientos demostrados y posibles usos de los datos. No todo lo que un dispositivo puede recopilar significa que necesariamente lo envíe a terceros.
Una tecnología relevante es Automatic Content Recognition (ACR), utilizada para identificar contenidos visualizados y que puede contribuir a métricas, recomendaciones o publicidad. Estudios académicos han analizado el rastreo ACR en televisores inteligentes, incluso al usar entradas externas como HDMI.
La VLAN IoT limita la visibilidad y el acceso del televisor a otras VLAN, pero no impide que descubra dispositivos en su propio segmento ni bloquea automáticamente la telemetría a Internet. Para eso hacen falta controles adicionales: revisar ajustes de privacidad, filtrado DNS y reglas de salida apropiadas.
4. Cámaras: una VLAN dedicada
Las cámaras capturan imágenes sensibles de la casa y la familia. Prefiero separarlas tanto de mis equipos personales como de otros IoT. Idealmente, las cámaras solo se comunican con el NVR o sistema de grabación y los servicios estrictamente necesarios.
Según el fabricante y el despliegue, algunas pueden operar sin Internet directo. Restringir su salida reduce exposición, facilita revisar tráfico anómalo y evita que inicien conexiones hacia computadoras o servidores no autorizados.
Con UniFi Protect hay que comprobar los requisitos de adopción, descubrimiento y comunicación con la consola antes de bloquear tráfico. La meta es permitir lo necesario, no romper la funcionalidad.
5. Management: exclusiva para mi infraestructura UniFi
Reservo una VLAN Management para las interfaces de administración de mi gateway, switches administrables y access points UniFi. Una Smart TV, una cámara o un invitado no necesitan acceder al panel administrativo del gateway ni a la interfaz de un switch.
Separar el plano de administración me permite restringir quién puede gestionarlo, por ejemplo una computadora administrativa o una VPN autorizada. Además, puedo aplicar políticas específicas y monitorear accesos.
Management no reemplaza las demás defensas: credenciales seguras, MFA cuando esté disponible, firmware actualizado y reglas para proteger el propio gateway. También debo conservar la comunicación requerida entre los dispositivos UniFi y su controlador.
No mezclo necesariamente la gestión de red con mis servidores: Proxmox, Docker y NAS pueden tener una VLAN de servidores o una red administrativa separada, con políticas distintas.
6. Ejemplo de reglas de firewall
| Origen | Destino | Política |
|---|---|---|
| Principal | Internet | Permitir |
| Principal | Servicios autorizados del NAS | Permitir |
| IoT | Internet | Permitir con restricciones |
| IoT | Principal | Bloquear |
| IoT | Management | Bloquear |
| Cámaras | NVR / Protect | Permitir lo necesario |
| Cámaras | Internet | Restringir o bloquear |
| Invitados | Redes internas | Bloquear |
| Equipo administrativo | Management | Permitir |
| Redes no autorizadas | Management | Bloquear |
Las reglas reales dependen del hardware y del entorno. También hay que considerar tráfico de retorno, acceso al gateway, DNS, NTP y servicios autorizados.
Ojo con mDNS, Chromecast, AirPlay y Home Assistant: algunos servicios usan descubrimiento multicast/broadcast y pueden dejar de funcionar al separar VLAN. Puede ser necesario habilitar mDNS entre segmentos y abrir puertos específicos, sin permitir indiscriminadamente todo el tráfico entre redes.
7. ¿Qué hardware necesito?
No hace falta un rack empresarial, pero sí equipos con las capacidades apropiadas:
- Router/firewall compatible con VLAN 802.1Q y políticas entre redes.
- Switch administrable, si se transportan varias VLAN por enlaces cableados.
- Access points que permitan asociar SSID con VLAN para Wi-Fi principal, IoT e invitados.
No conviene crear demasiados SSID: incrementan el tráfico de gestión Wi-Fi y pueden reducir eficiencia. UniFi facilita administrar todo de forma centralizada, pero no es la única solución posible.
8. ¿Más VLAN significa más velocidad?
No necesariamente. Separar dominios de broadcast puede reducir tráfico innecesario, pero el rendimiento depende del router, los switches, los enlaces y la configuración inalámbrica. El tráfico entre VLAN puede atravesar el firewall y generar carga adicional. Mi objetivo principal no es acelerar la red: es organización, control y límites de confianza.
9. ¿Cuántas VLAN necesitas realmente?
Una casa con pocos dispositivos puede funcionar perfectamente con red principal y red de invitados. Si tienes Proxmox, NAS, cámaras, Docker, Home Assistant y muchos dispositivos inteligentes, la segmentación tiene más sentido.
Para comenzar, sugiero tres redes: principal, IoT e invitados. Luego puedes añadir servidores, cámaras y Management según tus necesidades. No se trata de crear VLAN por crear VLAN, sino de decidir quién necesita comunicarse con quién.
Conclusión: mi red, mis reglas
No uso varias VLAN para complicar el Homelab. Quiero que mis cámaras graben sin acceder libremente a mis computadoras; que mi televisor reproduzca contenido sin explorar mis servidores; y que mis equipos UniFi solo puedan administrarse desde dispositivos autorizados.
La segmentación, combinada con firewall, actualizaciones, filtrado DNS y ajustes de privacidad, permite recuperar parte del control sobre nuestra infraestructura doméstica.
Porque tener permiso para conectarse a Internet no significa necesitar acceso a toda tu red.
Referencias y lecturas adicionales
- Ars Technica, septiembre de 2026: https://arstechnica.com/gadgets/2026/09/lg-tv-shown-capable-of-tracking-user-activity-even-when-offline/
- LG Electronics, Understanding Privacy On LG Smart TVs: https://www.lg.com/us/newsroom/corporate/statement-understanding-privacy-on-lg-smart-tvs
- University College London, 2024: https://www.ucl.ac.uk/news/2024/nov/smart-tv-tracking-raises-privacy-concerns
- Estudio académico sobre ACR en Smart TVs: https://discovery.ucl.ac.uk/id/eprint/10200730/1/IMC_2024___ACR_Tracking_on_Smart_TVs__Camera_ready_.pdf
Preguntas, ideas y hallazgos.
Tu experiencia también cuenta.
Inicia sesión para participar en esta conversación.
La conversación empieza contigo.